Table of Contents
La ciberseguridad también forma parte de la transformación digital de las empresas.
La digitalización ha transformado la forma en la que trabajan constructoras, estudios de arquitectura, ingenierías, fabricantes industriales y Administraciones Públicas. Los proyectos dependen cada vez más de plataformas digitales, información compartida, aplicaciones cloud, sistemas de gestión, datos de ingeniería y conexiones con clientes, proveedores y colaboradores.
Pero cuanto mayor es esta dependencia tecnológica, mayor es también la necesidad de protegerla. Esta fue una de las principales cuestiones abordadas durante la jornada de ciberseguridad celebrada este septiembre en el Vapor Gran de Terrassa, dentro de una iniciativa organizada por el Ayuntamiento de Terrassa y dirigida a empresas, profesionales y particulares interesados en comprender mejor su exposición digital.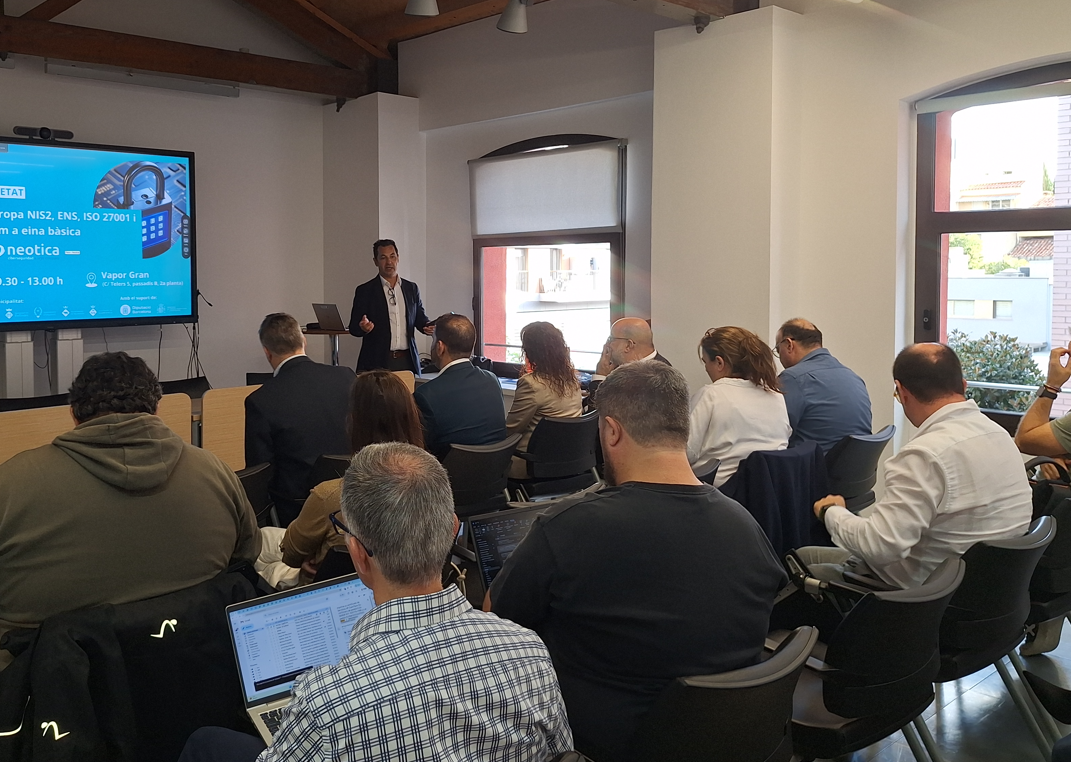
Cuando un problema informático se convierte en un problema de negocio
Uno de los principales mensajes de la jornada fue precisamente este: la ciberseguridad ya no puede analizarse únicamente como una cuestión del departamento de informática.
Para una ingeniería, perder temporalmente el acceso a documentación, proyectos o sistemas corporativos puede afectar al trabajo de equipos completos. En una empresa industrial, una incidencia que afecte a sistemas conectados con ingeniería, fabricación, producción o logística puede acabar repercutiendo directamente en la actividad.
En una constructora, estudio de arquitectura o ingeniería civil, una parte importante de la información del proyecto circula entre múltiples organizaciones, usuarios, aplicaciones y plataformas.
Y en una Administración Pública, la disponibilidad y seguridad de los sistemas puede afectar directamente a servicios, información territorial, gestión urbanística, infraestructuras o atención al ciudadano. Por eso, uno de los puntos tratados durante la jornada fue el coste real de detener una actividad.
El impacto de un incidente no debe medirse únicamente por el coste de recuperar servidores o equipos. También deben considerarse las horas improductivas, los retrasos en proyectos, la paralización de operaciones, la pérdida de información, los posibles incumplimientos contractuales, la afectación a clientes y proveedores y el impacto reputacional.
La cuestión, por tanto, no es solamente proteger la tecnología. Se trata de proteger la continuidad de la organización.
Ciberseguridad también para constructoras, promotores y empresas que trabajan con la Administración
Las empresas que licitan obra pública, participan en proyectos de infraestructuras, promueven viviendas o gestionan procesos de construcción trabajan cada vez con más información digital, plataformas colaborativas, documentación técnica, datos de clientes, proveedores y subcontratistas.
En determinados contratos con el sector público, además, la ciberseguridad puede convertirse en un requisito contractual: el Esquema Nacional de Seguridad (ENS) se aplica también a sistemas de empresas privadas cuando, por una relación contractual, prestan servicios o proporcionan soluciones a entidades públicas para el ejercicio de sus competencias, y los propios pliegos pueden exigir requisitos de conformidad con el ENS.
Pero incluso cuando una empresa no está directamente obligada por este marco, la necesidad sigue existiendo: un ataque que impida acceder al CDE, a la documentación BIM, a presupuestos, certificados, planos, sistemas de gestión, datos de compradores o comunicaciones con contratistas puede retrasar una obra, bloquear una entrega o generar costes directos por paralización. Por eso, en construcción e infraestructuras la ciberseguridad debe plantearse también como una cuestión de continuidad de negocio, protección de la información y control de la cadena de suministro.
La ciberseguridad industrial: proteger la continuidad de producción
En el ámbito industrial, la ciberseguridad adquiere una dimensión especialmente crítica porque un incidente puede afectar no solo a los sistemas informáticos, sino también a la producción, la maquinaria, los sistemas OT, las líneas de fabricación y la continuidad operativa.
La creciente conexión entre entornos IT y OT, junto con el uso de MES, ERP, sistemas de mantenimiento, control de planta y acceso remoto de proveedores, amplía la superficie de exposición. Un ataque puede provocar desde la pérdida de información o el bloqueo de sistemas hasta paradas de producción, retrasos en entregas, riesgos sobre la calidad o impactos económicos significativos.
Por eso, la ciberseguridad industrial debe abordar de forma conjunta la protección de redes, activos OT, accesos, proveedores, segmentación, monitorización y respuesta ante incidentes, con el objetivo de reducir el riesgo sin comprometer la disponibilidad de los procesos productivos. Hasta la cadena de suministro que también forma parte de nuestra superficie de exposición
ENS, NIS2, AI Act: un escenario regulatorio cada vez más exigente
La regulación fue otro de los aspectos analizados durante la sesión. El Esquema Nacional de Seguridad (ENS) establece en España un marco para garantizar la protección adecuada de la información y los servicios en el ámbito del sector público, por lo que tiene especial relevancia tanto para las Administraciones como para numerosas empresas que trabajan con ellas.
A ello se suma NIS2, que amplía el marco europeo de ciberseguridad a nuevos sectores y refuerza las obligaciones relacionadas con la gestión del riesgo, la seguridad de los sistemas y la notificación de determinados incidentes.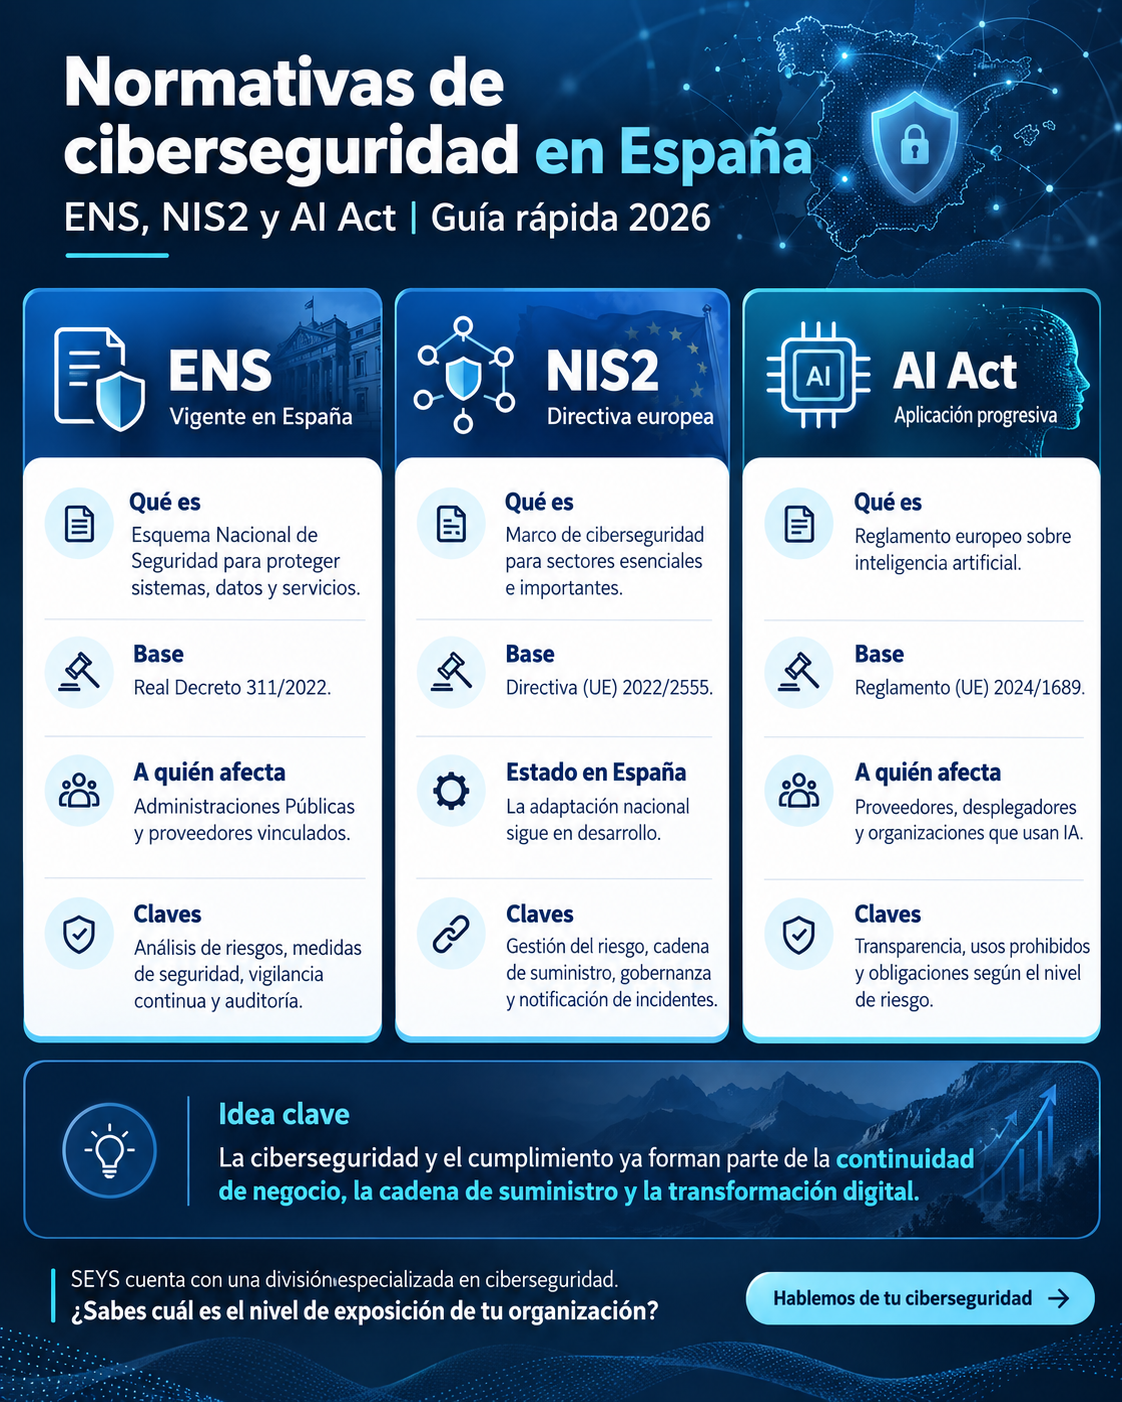
La incorporación de la inteligencia artificial a los procesos empresariales introduce, además, un nuevo ámbito de gobierno y cumplimiento. El AI Act europeo establece diferentes obligaciones en función del tipo de sistema y de su nivel de riesgo, con un calendario de aplicación progresivo.
Esto obliga a las organizaciones a plantearse no solo qué tecnologías utilizan, sino también qué datos manejan, quién puede acceder a ellos, qué proveedores intervienen, qué riesgos existen y qué procedimientos se han establecido para responder ante una incidencia.
Detectar y responder: la importancia de un servicio SOC de Ciberseguridad
La prevención es imprescindible, pero ningún entorno puede considerarse completamente inmune a un incidente.
Por eso, durante la jornada también se habló del papel de los Security Operations Center (SOC). Un SOC permite mantener una vigilancia continuada sobre los sistemas de una organización, correlacionar eventos de seguridad, identificar comportamientos anómalos y actuar ante posibles incidentes. Y en nuestro caso que implementamos un X-SOC que es un SOC extendido que amplía ese alcance incorporando más fuentes de información, más capacidades de análisis y una visión más completa del riesgo de la organización.
La diferencia clave es esta: Un SOC tradicional vigila lo que ocurre dentro de la infraestructura. Un SOC extendido intenta entender también qué amenazas existen fuera, qué activos están expuestos, qué vulnerabilidades pueden explotarse y qué riesgos pueden afectar al negocio.
El objetivo no es únicamente detectar ataques, sino reducir el tiempo que transcurre entre que se produce una amenaza, se identifica y se inicia la respuesta. «Porque ante un incidente de seguridad, el tiempo importa.» Cuanto antes se detecta una actividad anómala y se dispone de procedimientos para responder, mayores son las posibilidades de contener su impacto sobre la actividad.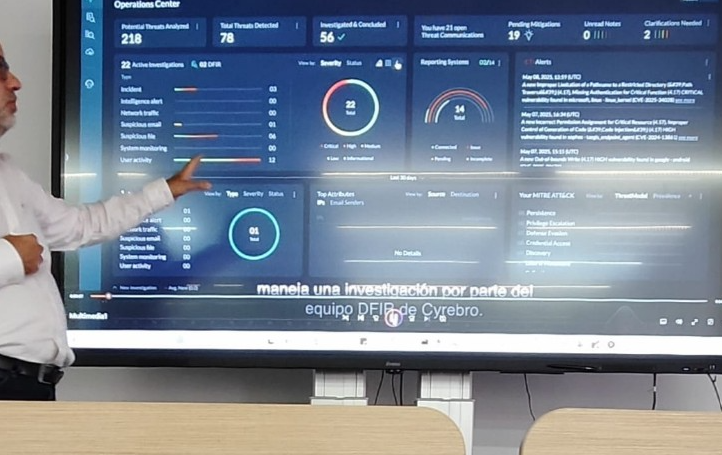
Seys cuenta con una división especializada en ciberseguridad
Muchos de nuestros clientes conocen a Seys por nuestro trabajo en ámbitos como BIM, CAD, GIS, ingeniería, fabricación, gestión de proyectos, infraestructuras o digitalización de procesos.
Pero la tecnología que permite digitalizar una organización también debe estar protegida.
Por ese motivo, contamos con una división especializada en ciberseguridad, Neotica Ciberseguridad, desde la que ayudamos a organizaciones públicas y privadas a analizar su exposición y establecer las medidas necesarias para proteger sus sistemas, información y actividad.
Neotica Ciberseguridad trabaja en ámbitos como consultoría y auditoría de ciberseguridad, adecuación a ENS y NIS2, SOC extendido de nueva generación, monitorización, respuesta ante incidentes, pentesting, seguridad IT y OT, análisis de exposición y concienciación de usuarios, entre otros servicios.
Esto nos permite acompañar a nuestros clientes desde dos perspectivas que cada vez están más relacionadas: digitalizar sus procesos y proteger la infraestructura tecnológica sobre la que dependen esos procesos. 
¿Sabes cuál es el nivel de exposición de tu organización?
No todas las empresas tienen los mismos riesgos ni necesitan las mismas medidas. Una constructora no tiene la misma superficie de exposición que una planta industrial. Una ingeniería trabaja con información y procesos distintos de los de una Administración Pública. Y una organización con infraestructuras OT necesita analizar riesgos diferentes a los de una empresa cuyo entorno es fundamentalmente IT.
El primer paso, por tanto, no consiste en implantar herramientas indiscriminadamente. Consiste en conocer qué activos son críticos, qué información debe protegerse, dónde existen vulnerabilidades, qué dependencias hay con terceros y cuál podría ser el impacto de una interrupción de la actividad.
¿Quiere saber cuál es el nivel de exposición de tu organización?
Desde Seys y nuestra división especializada en ciberseguridad, Neotica Ciberseguridad, podemos ayudarte a analizarlo y definir las medidas técnicas, organizativas y de monitorización más adecuadas para reducir el riesgo y proteger la continuidad de tu actividad.